Project Glasswing:Anthropic 把前沿漏洞能力做成受控联盟资产
Anthropic 把 Project Glasswing 定义为用 AI 保护关键软件的倡议,而对管理层更重要的信号在结构层面:谁能接触能自动发现漏洞的前沿模型能力,从此由一套准入规则决定,而非由市场价格或算力预算决定。Glasswing 页面把"发现漏洞"和"受控访问"绑进同一个框架——参与方要先满足访问前的安全要求,才能调用能自动挖掘漏洞的模型能力。 高风险能力先进入小范围联盟
Glasswing 的制度含义
Anthropic 把 Project Glasswing 定义为用 AI 保护关键软件的倡议,而对管理层更重要的信号在结构层面:谁能接触能自动发现漏洞的前沿模型能力,从此由一套准入规则决定,而非由市场价格或算力预算决定。Glasswing 页面把"发现漏洞"和"受控访问"绑进同一个框架——参与方要先满足访问前的安全要求,才能调用能自动挖掘漏洞的模型能力。一项高杠杆技术被主动关进了会员制的门内。需要预先说明证据边界:关于 Glasswing 的一手描述来自 Anthropic 与其合作方 Cloudflare,属厂商视角;独立第三方(Cloud Security Alliance)只就"发现快于修复"这一事实提供佐证。把这套受控准入读成地缘工具,是基于结构的推断,Anthropic 并未宣示这一意图。
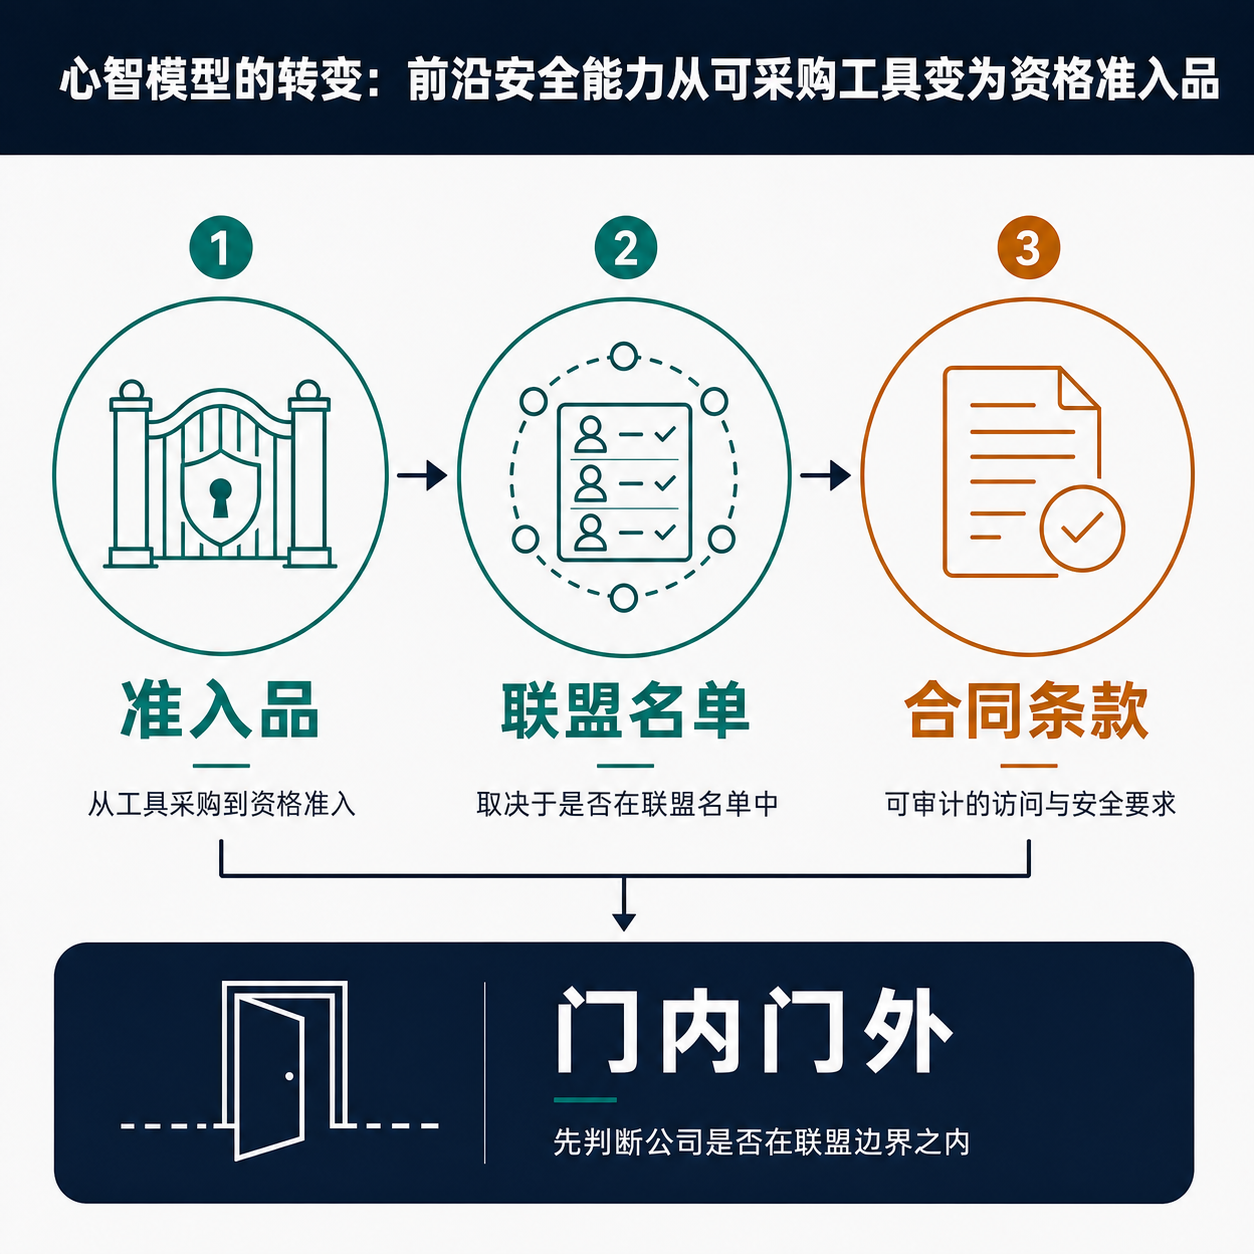
对创始人和 CTO 而言,正确的心智模型是:前沿安全能力正从可采购的工具,转为需要资格审核的准入品。你能否用上"AI 找漏洞"这类能力,取决于所在组织是否被列入联盟名单、是否接受披露与修复流程的约束。判断这套制度是否真正落地的触发条件,是准入名单和安全要求被写成可核查的合同条款;相反的证伪信号,是任何机构只要付费即可调用同等能力、门槛形同虚设。若出现后者,Glasswing 就只是营销包装,谈不上治理结构。企业该做的第一步,是把"我们是否在这类联盟的射程之内"当成一个明确的战略问题,而不是等到需要能力时才发现自己在门外。
高风险能力先进入小范围联盟
扩展公告给出了这个联盟当前的轮廓:约 150 个组织、覆盖 15 个以上国家,并在授予访问权前设置安全要求。这些数字本身不大,恰恰是关键——它描述的是一个刻意维持稀缺的俱乐部。漏洞发现这类高杠杆能力先在可控的小圈子里流通,等边界摸清、流程跑顺,再决定是否、以及向谁扩散。
这背后的机制是能力与风险的攻防两用。一个能自动发现漏洞的模型,对防守方是补丁雷达,对进攻方是入侵地图——同一件武器,看谁握着(来源把 Glasswing 定位为防御倡议,这里对进攻面的强调属结构推断)。一旦无差别开放,等于给所有人发放同款钥匙。把它先放进受审核的联盟,Anthropic 得以在扩大规模前观察谁在用、怎么用、是否遵守披露约定。关键在于,这里的稀缺是被写进设计的筛选机制,并不像产能爬坡那样会随规模扩大自行消退。采购合同能买到的只是调用额度与 SLA,买不到披露—修复流程里的信任审核,而这道信任审核才是准入名单真正的筛选条件。于是会出现这样的局面:预算充足、算力到位的机构,仍可能因为过不了信任审核而拿不到准入资格——能力的分配从付费能力转向可核验的信任记录。要判断稀缺究竟是设计目标还是过渡状态,可盯住一条具体指标:国家覆盖数在 15 之上继续扩张时,是否纳入非条约盟友经济体。若持续纳入,说明筛选轴是可核验的信任,稀缺会随信任基础扩大而缓解;若名单长期停在少数发达经济体,则稀缺是刻意维持的设计目标,不会因需求增长而松动。
漏洞发现快于修复能力
Cloud Security Alliance 的分析给出了这套机制最尖锐的事实:截至 2026 年 5 月 22 日,Anthropic 已披露 1,596 个漏洞,涉及 281 个项目。CSA 的判断是,AI 的发现速度已经超过开源社区的修复能力。这是一个供需失衡的警报——机器能以工业化速度找出问题,打补丁却仍依赖有限的、常常无偿的维护者人力。
这个落差会直接转化成风险敞口。每一个被发现却未修复的漏洞,都在公开披露与实际打补丁之间留出一段窗口期,而攻击者读得懂同样的披露。对依赖开源组件的企业——几乎是所有软件公司——这意味着上游的修复队列会变成你的攻击面。可执行的检查清单是:盘点关键依赖的维护活跃度、跟踪其未决漏洞的修复时延、为高危组件准备虚拟补丁或替换预案。判断这个落差在恶化还是收敛的信号很具体:看披露总数与"已修复占比"的比值曲线——若披露量继续陡增而修复率停滞,缺口就在扩大;若资助维护者的资金和自动修复工具让修复率追上来,警报才算解除。在缺口收敛之前,把"上游何时打补丁"当成不可控变量来做防御设计。
据 Cloud Security Alliance 核对,Anthropic 已在 281 个项目披露 1,596 个漏洞——工业化速度的机器发现,正快于依赖有限维护者人力的开源修复
云与安全厂商成为边界层
Cloudflare 关于 cyber frontier models 的文章把 Glasswing 场景和安全防御、受控访问、防护措施连在一起,这暴露了联盟的运转方式:能自动发现漏洞的前沿模型能力经由云和安全厂商这一层被封装、限流和监控,再对外提供,不以裸接口直达终端(这一层的进攻面风险同样是攻防两用推断,Cloudflare 本身以防御口径描述)。云厂商既掌握部署入口,又具备把"能找漏洞的模型"接入防御产品的工程能力,天然坐在模型能力与最终用户之间。
这一层的出现改变了竞争格局。安全和云厂商的角色因此升级:它们从算力与带宽的中转,变成准入规则的执行者——决定哪些客户能在什么条件下调用这些能力、如何审计使用、如何把发现的漏洞导入修复流程。对投资人而言,值得重估的是这些边界层厂商的护城河——谁掌握了合规封装与访问控制的接口,谁就在前沿能力的分发链上占据了收费站的位置。判断这层价值是否坐实的触发条件,是主流云与安全厂商把 Glasswing 类能力做成带审计和限流的正式产品线;反向信号是这些能力仍停留在研究演示、无法产品化交付,那么边界层的议价能力就被高估了。
对中国与第三方市场的启示
把准入、稀缺、修复落差和边界层放在一起看,Project Glasswing 的形态对中美 AI 竞争有一层制度含义:受控联盟正在成为美国输出安全能力与标准的组织载体。当准入资格、安全要求、披露流程和修复能力被打包进一个由前沿实验室主导、云与安全厂商执行的会员体系,能力的流向就带上了地缘选择——15 个以上国家的覆盖是信任边界,不是单纯的技术边界。
这里必须标清证据边界,以免把推断读成事实。这套地缘化判断建立在结构推理上:Anthropic 与 Cloudflare 是厂商与合作方的一手来源,未宣示任何地缘意图;独立第三方只有 CSA,且仅就"发现快于修复"这一技术事实提供佐证,并不背书"美国输出标准"的读法。据此有几个结论现在还不能下:没有独立证据证明那 15 个以上国家是以条约盟友为筛选轴挑选的,也没有公开名单可核对覆盖国的构成——把"信任边界"等同于"美国阵营边界",目前仍是假说,尚未成为定论。
对新加坡和东盟企业,这带来一个现实的战略问题:你的关键软件安全,将越来越取决于能否接入某一方的联盟,以及这种接入附带的合规与数据条件。理性的做法是保持能力来源的可切换性,避免押注单一阵营——评估中美双方同类倡议的准入门槛、把安全能力供应写进多元采购策略、避免让核心防御依赖单一联盟的持续善意。对中国的创始人、CTO 与投资人,这里有一条可带走的具体判断:要在新加坡、东盟这类第三方市场提供可信的替代选项,拥有能自动找漏洞的模型只是起点,真正决定准入的是"发现—披露—修复"闭环能否被独立第三方核验。Anthropic 一侧已有可外部引用的佐证——CSA 作为独立机构核对了披露数量与"发现快于修复"的落差;对标这一点,中国厂商在当前公开证据里的缺口很清楚:还没有等价的独立第三方,对某个中国主导闭环的披露量、修复时延或流程合规做出核验。因此现在能立的目标是把闭环做成可被独立核验的可信联盟,还不能宣称的是已经存在这样一个经第三方背书的替代联盟——投资人评估这类叙事时,应把"有没有独立核验方"当作首要的尽调问题,而不只看模型能力本身。判断这套美国主导结构会扩张还是收窄的触发条件,是联盟的国家名单是否纳入更多非条约盟友;而一旦主要市场出现互不承认、各自为政的平行联盟,全球软件供应链就会沿地缘线裂开——那是这场竞争最该被盯住的分叉点。
| 结构性风险 | 触及的业务面 | 管理对策(现在可做) | 盯住的触发/证伪信号 |
|---|---|---|---|
| 前沿安全能力从可采购工具转为需资格审核的准入品,且信任审核买不到 | 能否用上「AI 找漏洞」类能力、是否被列入联盟名单 | 把「我们是否在这类联盟射程之内」当成明确战略问题;预先补齐可核验的披露—修复流程记录,而非只堆算力预算 | 触发:准入名单与安全要求被写成可核查合同条款。证伪:任何机构付费即可调用同等能力、门槛形同虚设——则属营销包装 |
| 漏洞发现速度超过开源社区修复能力(截至 2026-05-22 已披露 1,596 个漏洞、涉 281 个项目,CSA 判断发现快于修复) | 依赖开源组件的攻击面:上游修复队列变成自身风险敞口 | 盘点关键依赖维护活跃度、跟踪未决漏洞修复时延、为高危组件预备虚拟补丁或替换预案;把「上游何时打补丁」当不可控变量做防御设计 | 缺口扩大:披露量陡增而「已修复占比」停滞。缺口收敛(警报解除):资助维护者资金与自动修复工具让修复率追上 |
| 云与安全厂商成为准入规则执行者(合规封装+访问控制的收费站) | 前沿能力分发链上的议价权与供应商锁定风险 | 重估边界层厂商护城河作为采购与投资维度;避免核心防御依赖单一厂商的合规封装接口 | 触发:主流云/安全厂商把 Glasswing 类能力做成带审计与限流的正式产品线。证伪:能力停留在研究演示、无法产品化交付——则边界层议价力被高估 |
| 受控联盟沿地缘线分配能力,15+ 国覆盖可能是信任/阵营边界(此为结构推断,来源未宣示地缘意图) | 第三方市场(新加坡/东盟)关键软件安全的阵营依赖 | 保持能力来源可切换性、评估中美双方同类倡议准入门槛、把安全能力写进多元采购策略;投资尽调把「有无独立第三方核验」列为首要问题 | 扩张:国家名单持续纳入非条约盟友经济体。裂开(最该盯住的分叉点):主要市场出现互不承认、各自为政的平行联盟 |
把前沿漏洞能力受控化带来的四类风险各配一条可执行对策和一个证伪信号,管理层据此判断自己是否在联盟射程之内、并据信号动态调整,而非等到需要能力时才发现在门外。
资料来源
4 个公开来源,按文章核验用途列出。