Agent 时代,中国的备案与伦理审查逻辑如何延伸
Agent 把治理对象从模型输出推向动作链。中国的备案和伦理审查逻辑若延伸到自主系统,核心将不只是文本内容,而是权限、工具调用、日志和人工接管。
边界在模型停止说话、开始动手的那一刻
中国这一轮 AI 监管真正移动的,不是又出了一部法,而是被监管的对象换了。《生成式人工智能服务管理暂行办法》2023 年 8 月生效,连同 2022 年的算法推荐管理规定、2023 年的深度合成管理规定,约束的都是同一件事:模型说了什么——输出是否合规、是否标识、上线前是否完成算法与大模型备案。监管对象是一段可以被读、被审、被拦的文本。
Agent 把这条边界推到了另一个位置。当模型不只生成文字,还要调用工具、读写外部系统、连续执行多步动作,被约束的对象从「可能被读到的内容」变成「已经发生的动作」。一句「把这批退款处理完」会展开成查询、鉴权、扣款、通知,其中任何一步都可能越权或造成不可逆后果。文本审查复盘草稿,行为审查复盘执行,两者需要的证据、留痕与追责路径并不相同。
是否已存在一部专门针对 Agent 的独立监管文件,目前没有公开信源可核实,只能作为延伸推断、而非既成事实。可确证的是上面这批已生效的制度,以及它们的约束落点正在从文本移向动作。这才是当前证据能支撑的范围。
机制:伦理审查从一次性文书变成持续约束
生成式模型的风险主要停在「说错话」:一段不当输出可以被读到、标识、拦截。Agent 把风险推进到「做错事」。它带工具调用、外部读写、跨步骤的规划与记忆,最终伤害往往由多步动作组合而成——单看每一步都合规,连起来却越权或造成损失。责任因此在链条里被稀释:模型、编排层、工具方、部署企业各管一段,出事时难以定位是哪一步的判断失误。
中国 2023 年的《科技伦理审查办法(试行)》要求涉及人的生命健康、行为控制、公共安全等活动进行伦理审查。一个能在敏感领域自主执行动作的 Agent,落进这个触发范围是既有制度的自然延伸,而非需要新法才能成立。伦理审查的问句由此改变:不再问「模型会不会输出有害内容」,而是问「这个系统被允许自主做到哪一步」。这个问句直接决定一个 Agent 产品能拿到多大的部署授权。
中国的处理:备案逻辑如何延伸到「会行动的系统」
理解中国的路径,抓三个动作:试点、备案、责任主体。新技术先在可控范围试点观察,服务上线前向网信部门完成算法与大模型备案,每一个对公众提供的服务都必须站着一个具名、可追责的提供者。这套机制从一开始就假定备案背后有一个法律主体——Agent 没有推翻它,只是把全部压力压到「可追溯」三个字上。
当责任主体不变、而它的系统会自主发起一连串动作,监管要的就是这条行为链可被还原:谁授权了哪一步、依据什么、能否回查。备案的对象从「一个模型」扩到「一个会行动的系统及其权限边界」。
这一步是延伸推断、而非已确认口径:它成立的前提,是监管把自主执行的 Agent 视同对外提供的服务、要求同等备案。一个值得盯住的反向信号是——若官方明确豁免不直接触达公众的企业内部 Agent,约束就会主要收紧在面向消费者的场景,而不会全面铺开。企业不必等文件落地:先把「谁授权、做了什么、能否回查」变成系统能当场回答的问题,才是低成本的先手。
落到产品:四个原语与「日志即证据」
合规压到产品上,落在四个原语:最小权限、全量日志、人审断点、可回滚。最小权限意味着每个工具调用都绑定明确授权范围,模型不能凭一句自然语言就获得越界能力;全量日志要求每一次动作、参数、结果都被完整、不可篡改地记录。
关键认知在于:这份日志就是备案与追责要提交的证据本身。它从运维副产品升级成合规接口——出事时监管和客户查的就是这份动作记录。人审断点把人重新插回高风险动作之前:涉及资金、不可逆变更、跨越信任边界的调用,必须停下等人工确认。
一条可直接落地的决策规则:任何一次工具调用,只要不可逆、或跨越了金钱与权限的信任边界,就必须同时具备人工确认点和回滚路径。把这四个原语当默认底座、而非出事后再补,是这轮合规里成本最低的一步。
| 动作类型 | 越权/不可逆风险 | 人审断点 | 回滚路径 | 留痕即证据要求 |
|---|---|---|---|---|
| 资金操作(扣款、退款、转账) | 直接经济损失、不可逆 | 必需 | 必需 | 完整参数、结果与授权链全量记录 |
| 权限或账户变更 | 越权扩权、跨越信任边界 | 必需 | 必需 | 授权依据与变更前后状态 |
| 外部系统写入或删除 | 数据不可逆、波及第三方 | 必需 | 必需 | 动作、参数、结果不可篡改记录 |
| 面向公众的对外发布或通知 | 声誉与合规输出风险 | 视内容敏感度而定 | 视可撤回性而定 | 输出内容与合成标识记录 |
| 只读查询与信息汇总 | 较低,主要为隐私合规 | 可省略 | 不适用 | 访问范围与数据来源留痕 |
任何跨越金钱或权限信任边界、且不可逆的工具调用,都必须同时具备人审断点与回滚路径——而这份留痕就是备案与追责要提交的证据本身,应当作默认底座而非事后补丁。
美国的另一套答案:自愿框架与事后追责
同一个 Agent 自主性问题,美国给出的是另一套答案。美国国家标准与技术研究院(NIST)2023 年 1 月发布 AI 风险管理框架(AI RMF 1.0),2024 年 7 月补充生成式 AI 应用指引(Generative AI Profile, NIST-AI-600-1),都是自愿性的风险管理框架,围绕「治理—映射—测量—管理」组织,不设上线前的强制备案。联邦行政令方向近年反复调整,稳定可锚的是这套自愿框架加分散在各行业机构的事后执法,而非一个统一的准入许可制。
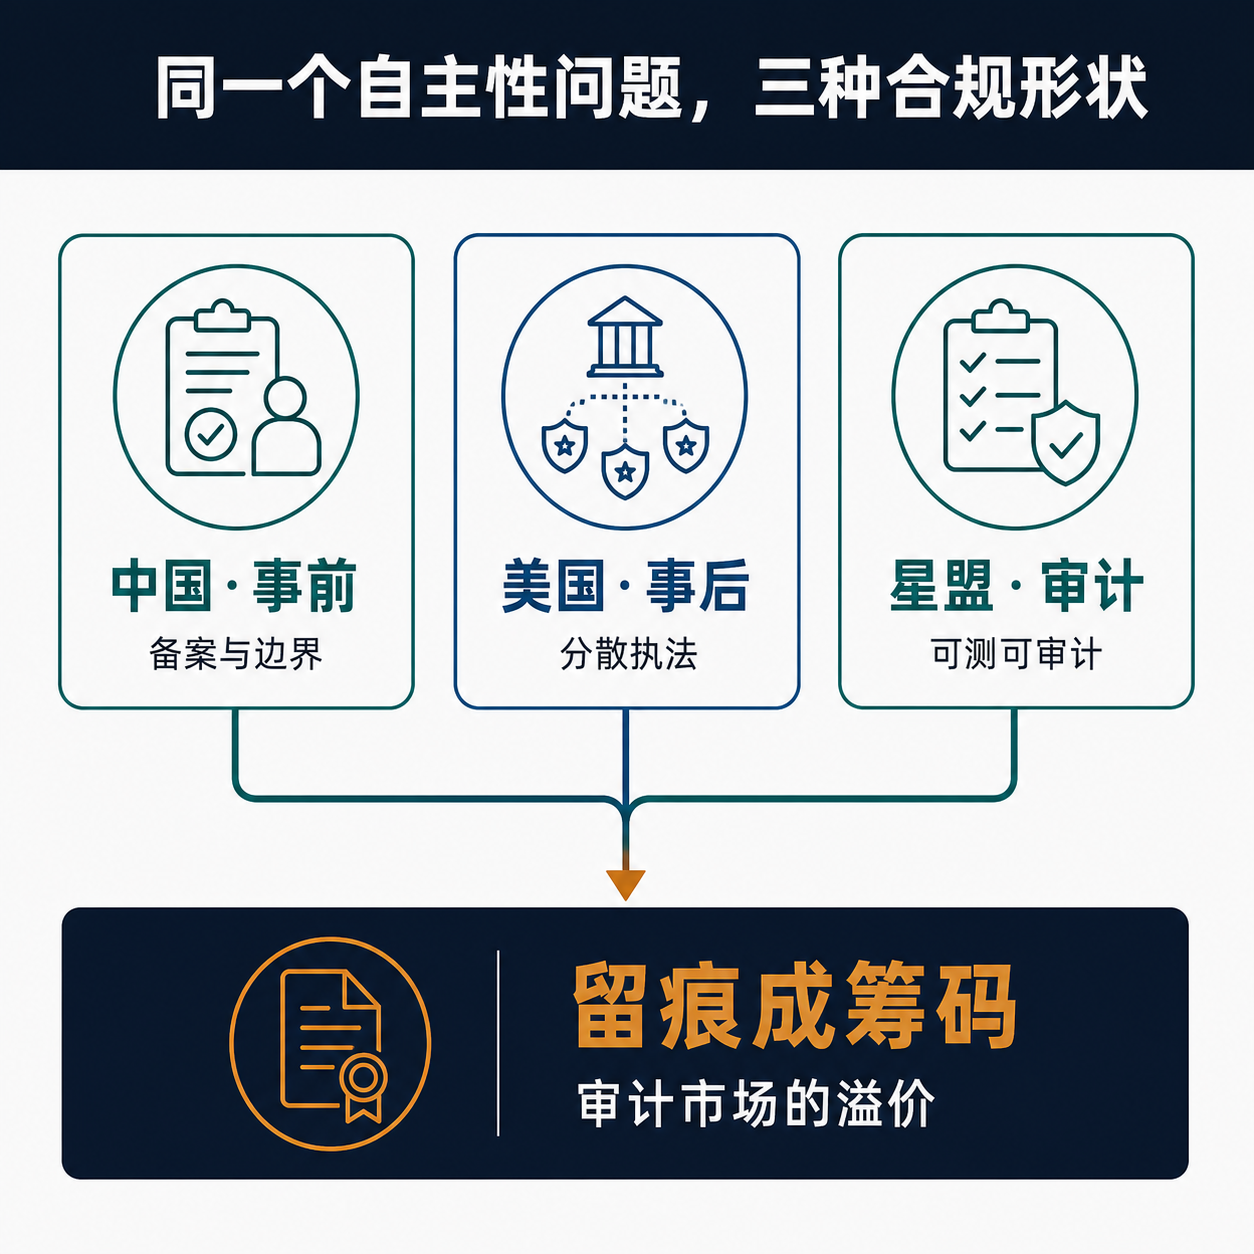
两套逻辑的差别在时序与举证方向,而非松紧。中国是事前许可:先备案、先指定责任主体,把「被允许做到哪一步」写在上线之前。美国偏事后追责:先上市、出问题再由机构按既有法律与框架追责,举证落在损害发生之后。对同一个会自主行动的 Agent,前者要你交出「做之前的权限边界」,后者要你证明「你尽到了风险管理义务」。
三角选择:新加坡 / ASEAN 买家夹在两套预期之间
区域买家最先撞上这道分野。新加坡资讯通信媒体发展局(IMDA)的 Model AI Governance Framework、AI Verify Foundation 2024 年发布的生成式 AI 治理框架,配合 AI Verify 测试工具,把「可测试、可审计」写进治理预期;ASEAN 2024 年的《AI 治理与伦理指南》虽属自愿,却在被大买家转成具体采购条款。这套区域框架的底色更接近美国的自愿、测试导向,而非中国的强制备案。
于是一个新加坡或 ASEAN 企业选 Agent 供应商时,面对的是两种形状的合规证据。中国厂商带着为国内备案准备的事前留痕——权限边界、动作日志、回滚方案,恰好能回答 AI Verify 式的「你的系统被允许做到哪一步、做过什么」。美国厂商带着风险管理文档与测试结果,贴合区域框架当初对标的自愿框架取向。买家的取舍点很具体:把采购验收锚在哪一种证据上——事前的行为审计,还是事后的风险管理证明。
这个取舍要真正定型,触发条件是买家把 Agent 的动作审计与回滚义务写进合同验收;一个相反信号是——若区域采购长期停在只看模型能力与合规声明、不深究行为链证据,那么事前留痕的商业溢价就有限,厂商也没有动力先投入。就目前的框架文本看,测试与审计导向占上风,这让中国厂商为备案准备的留痕,有机会成为打开 ASEAN 企业市场的现成资产。
结论:合规的形状本身,成了出海的筹码
把各节相加,本文的新增判断不是“谁更会做合规包装”,而是监管对象本身换了形状。传统生成式 AI 的治理重点,是模型会不会输出错误、偏见或违法内容;Agent 时代的治理重点,是系统在什么时候、以什么权限、依据什么中间判断调用了外部工具。边界从文本移到动作之后,合规不再只是上线前提交的一组材料,而是运行过程中持续留下的行为证据。
这会改变产品设计的优先级。一个能解释答案的模型,不等于一个能解释动作链的系统;一个能拦截敏感输出的安全层,也不等于一个能在事后复原权限调用、人工接管和失败回滚的运行环境。备案和伦理审查逻辑真正延伸到 Agent 时,最值钱的不是多写一份合规说明,而是把每一次“模型建议—工具调用—人工确认—结果落地”的链条做成可验证对象。
判断这条路径是否成立,看一个触发信号:监管或大客户开始要求企业提交动作链日志、权限边界和接管记录,而不是只提交模型说明书。反向信号也清楚:如果审查长期停在模型输出层,运行时行为仍不可追溯,那么 Agent 治理就不会形成独立门槛。对出海团队来说,真正要提前建设的不是一套可展示的合规叙事,而是一套能在事故发生后仍说得清楚的行为记忆。
资料来源
7 个公开来源,按文章核验用途列出。
- 政府资料China launches pilot AI ethics standards program
- 权威机构China’s Trial AI Ethics Measures
- 权威机构China’s first policy framework for AI agents
- 政府资料NIST Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- 政府资料NIST AI 600-1: Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile
- 权威机构Model AI Governance Framework for Generative AI
- 权威机构ASEAN Guide on AI Governance and Ethics